 rangga-pradana
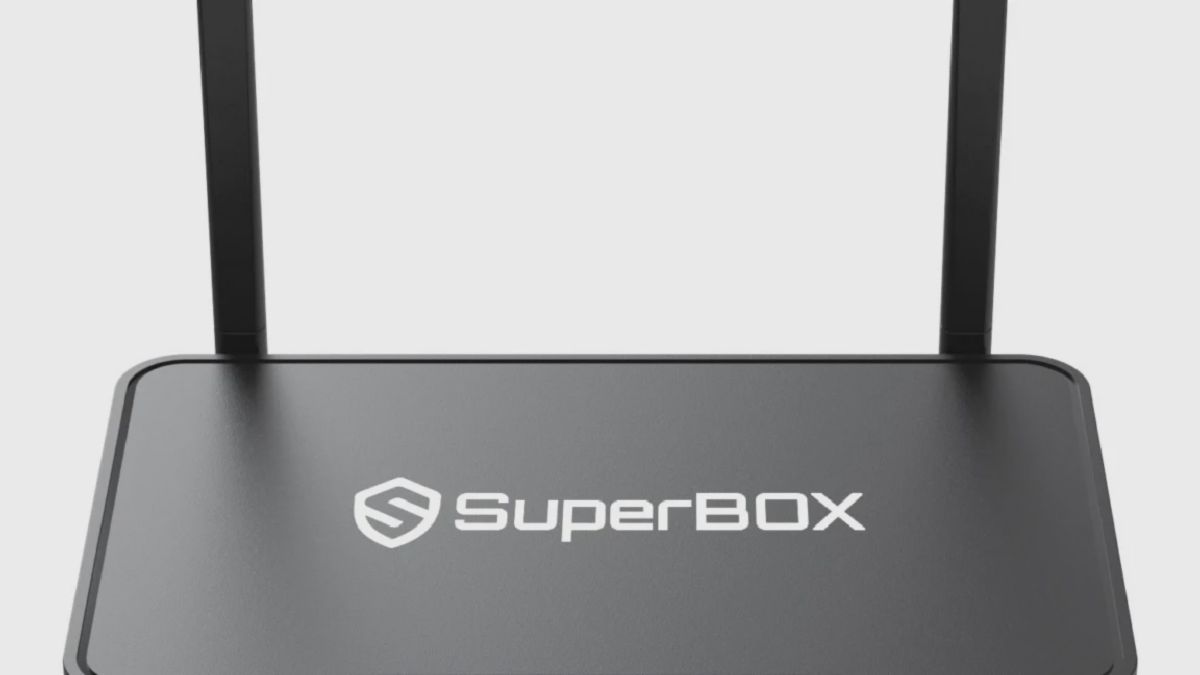
Sebuah perangkat streaming media yang menawarkan akses gratis ke ribuan film dan serial TV ternyata menyimpan ancaman serius bagi keamanan siber rumah tangga. Penelitian terbaru dari firma keamanan siber Plume mengungkap bahwa perangkat seperti SuperBox menjadi sarang malware yang dapat menginfeksi jaringan rumah pengguna tanpa sepengetahuan mereka.
Temuan ini memperkuat kekhawatiran para ahli keamanan siber tentang ekosistem jaringan proxy residensial yang kian merajalela. Jaringan ini memanfaatkan koneksi internet rumah jutaan pengguna untuk menyalurkan lalu lintas berbahaya, sehingga layanan online hanya melihat alamat IP dengan reputasi baik dan lokasi geografis yang tidak mencurigakan.
Cara Kerja Jaringan Proxy Residensial
Para peneliti keamanan menjelaskan bahwa serangan siber modern menghadapi tantangan baru. Layanan online semakin pintar memblokir lalu lintas berbahaya, memaksa pelaku kejahatan siber menemukan cara baru menjangkau target. Solusi yang dipilih adalah jaringan proxy residensial — sistem yang mengumpulkan jutaan koneksi internet rumah menjadi satu jaringan terpadu.
Operator proxy memungkinkan penjahat siber merutekan lalu lintas berbahaya melalui koneksi-koneksi ini dengan membayar sewa. Yang terlihat oleh layanan online hanyalah alamat IP dengan reputasi bersih. Menurut data Plume, lebih dari 80% lalu lintas jaringan proxy residensial berasal dari perangkat IoT rumah tangga yang telah terinfeksi.
Sebagian besar pengguna rumah tidak menyadari bahwa koneksi mereka digunakan untuk memfasilitasi kejahatan, bahkan serangan negara-bangsa. Mereka yang mengetahui sering kali tidak terlalu peduli. Sebagai ganti sewa sebagian bandwidth tak terbatas, mereka mendapatkan streaming gratis. Banyak orang yang saya kenal pemilik perangkat media digital ini mengatakan, setelah saya menjelaskan cara perangkat tersebut memanfaatkan koneksi mereka, bahwa bonus konten sepadan dengan risiko abstrak yang ditimbulkan.
Malware SuperBox Terdeteksi dalam Operasi Besar
Penelitian yang dipublikasikan Plume mengungkap ekosistem malware luas yang secara khusus menarget pengguna SuperBox. Perangkat ini hanyalah salah satu dari banyak media player yang menawarkan konten bajakan. Aplikasi berbahaya dapat diinstal secara diam-diam oleh penyerang dari jarak jauh, bahkan ketika perangkat berada di belakang router.
Analisis mendalam Senin lalu berfokus secara eksklusif pada SuperBox, namun Plume memperingatkan bahwa puluhan perangkat streaming serupa menimbulkan ancaman identik. Para peneliti mengidentifikasi setidaknya tiga varian malware utama yang bersembunyi di balik antarmuka perangkat: worm yang menyebarkan diri sendiri, trojan yang mencuri data, dan backdoor yang memberikan akses penuh kepada penyerang.
Berdasarkan data Plume, rata-rata waktu yang dibutuhkan untuk menginfeksi jaringan rumah setelah perangkat dipasang adalah kurang dari 48 jam. Perangkat yang terinfeksi kemudian menjadi bagian dari botnet yang digunakan untuk serangan DDoS, pencurian data sensitif, dan penetrasi jaringan korporat.
Dampak terhadap Keamanan Nasional
Ancaman ini bukan sekadar masalah privasi individu. Pemerintah Amerika Serikat dan Jepang sebelumnya telah memperingatkan bahwa peretas negara China menduduki router Cisco yang telah disusupi. Jaringan proxy residensial menjadi infrastruktur kritis bagi serangan semacam ini.
| Jenis Ancaman | Dampak | Tingkat Risiko |
|---|---|---|
| DDoS Attack | Penyumbatan server layanan | Tinggi |
| Data Exfiltration | Pencurian data sensitif | Kritis |
| Credential Stuffing | Akses tidak sah ke akun | Sedang |
| Man-in-the-Middle | Intersepsi komunikasi | Tinggi |
Para pakar keamanan siber menyarankan agar pengguna melakukan beberapa langkah pencegahan. Pertama, jangan pernah memasang perangkat streaming dari merek tidak dikenal yang menawarkan konten gratis. Kedua, pastikan router selalu diperbarui dengan firmware terbaru. Ketiga, gunakan firewall dan monitor lalu lintas jaringan secara rutin.
Rekomendasi Para Ahli
"Pengguna harus menyadari bahwa tidak ada yang benar-benar gratis di dunia digital. Ketika sebuah produk menawarkan sesuatu yang terlalu bagus untuk menjadi kenyataan, biasanya memang begitu," ujar seorang peneliti keamanan siber yang tidak mau disebutkan namanya.
Plume merekomendasikan agar pengguna segera memeriksa perangkat streaming mereka dan mempertimbangkan untuk melepaskan setiap perangkat yang menunjukkan tanda-tanda aktivitas mencurigakan. Beberapa tanda yang perlu diwaspadai termasuk penggunaan bandwidth tidak wajar, koneksi ke server di negara asing yang tidak dikenal, dan penurunan performa jaringan secara tiba-tiba.
Untuk mengurangi risiko, para ahli menyarankan isolasi jaringan dengan memisahkan perangkat IoT dari komputer utama menggunakan VLAN atau jaringan tamu terpisah. Investasi kecil dalam keamanan jaringan dapat mencegah kerugian besar akibat pencurian data atau serangan siber yang menggunakan koneksi rumah sebagai titik masuk.
Kasus SuperBox menjadi pengingat bahwa ancaman siber tidak selalu datang dari luar. Terkadang, ancaman terbesar justru tersembunyi di dalam perangkat yang kita pasang sendiri di rumah, menawarkan kemudahan dengan harga yang jauh lebih mahal dari yang kita bayangkan.
Penelitian Plume mengungkap ekosistem malware yang menarget pengguna SuperBox. Perangkat ini menjadi bagian dari jaringan proxy residensial yang memfasilitasi serangan siber. 80% lalu lintas berasal dari perangkat IoT rumah tangga yang terinfeksi. Langkah pencegahan: • Jangan pasang perangkat dari merek tidak dikenal • Perbarui firmware router secara rutin • Monitor lalu lintas jaringan #KeamananSiber #Malware #Streaming


Comments (0)